「このサービスを使うために、APIキーを入力してください」
AIでアプリを作ったり、仕事を自動化したりしていると、こんな表示に出会います。長い英数字をコピーして、指定された場所に貼り付ける。すると動くようになるので、「よく分からないけれど、設定に必要な番号」として扱っていないでしょうか。
その文字列は、ただの設定番号とは限りません。外部サービスの機能を使い、ときには料金の発生や情報へのアクセスにも関わるものです。
今回は、AIで仕事の仕組みをつくる講師の立場から、「APIキーとは何か」「外に漏れると何が起こるのか」を、身近な言葉で整理します。細かな設定より先に、鍵を扱っているという意識を持つことが出発点です。
APIは窓口、APIキーは利用に使う鍵
APIは、アプリやプログラムから別のサービスに処理を頼むための「窓口」と考えてください。
例えば、自分で作ったアプリからAIに文章を作ってもらう。あるいは、業務ツールから外部の情報を取得する。人が毎回サービスの画面を開かなくても、プログラム同士で依頼と結果をやり取りできます。
その際、利用元や利用先のプロジェクトを識別したり、利用を認めたりするために使われる文字列がAPIキーです。利用量や請求先とのひも付けに使われる場合もあります。Google CloudのAPIキー解説
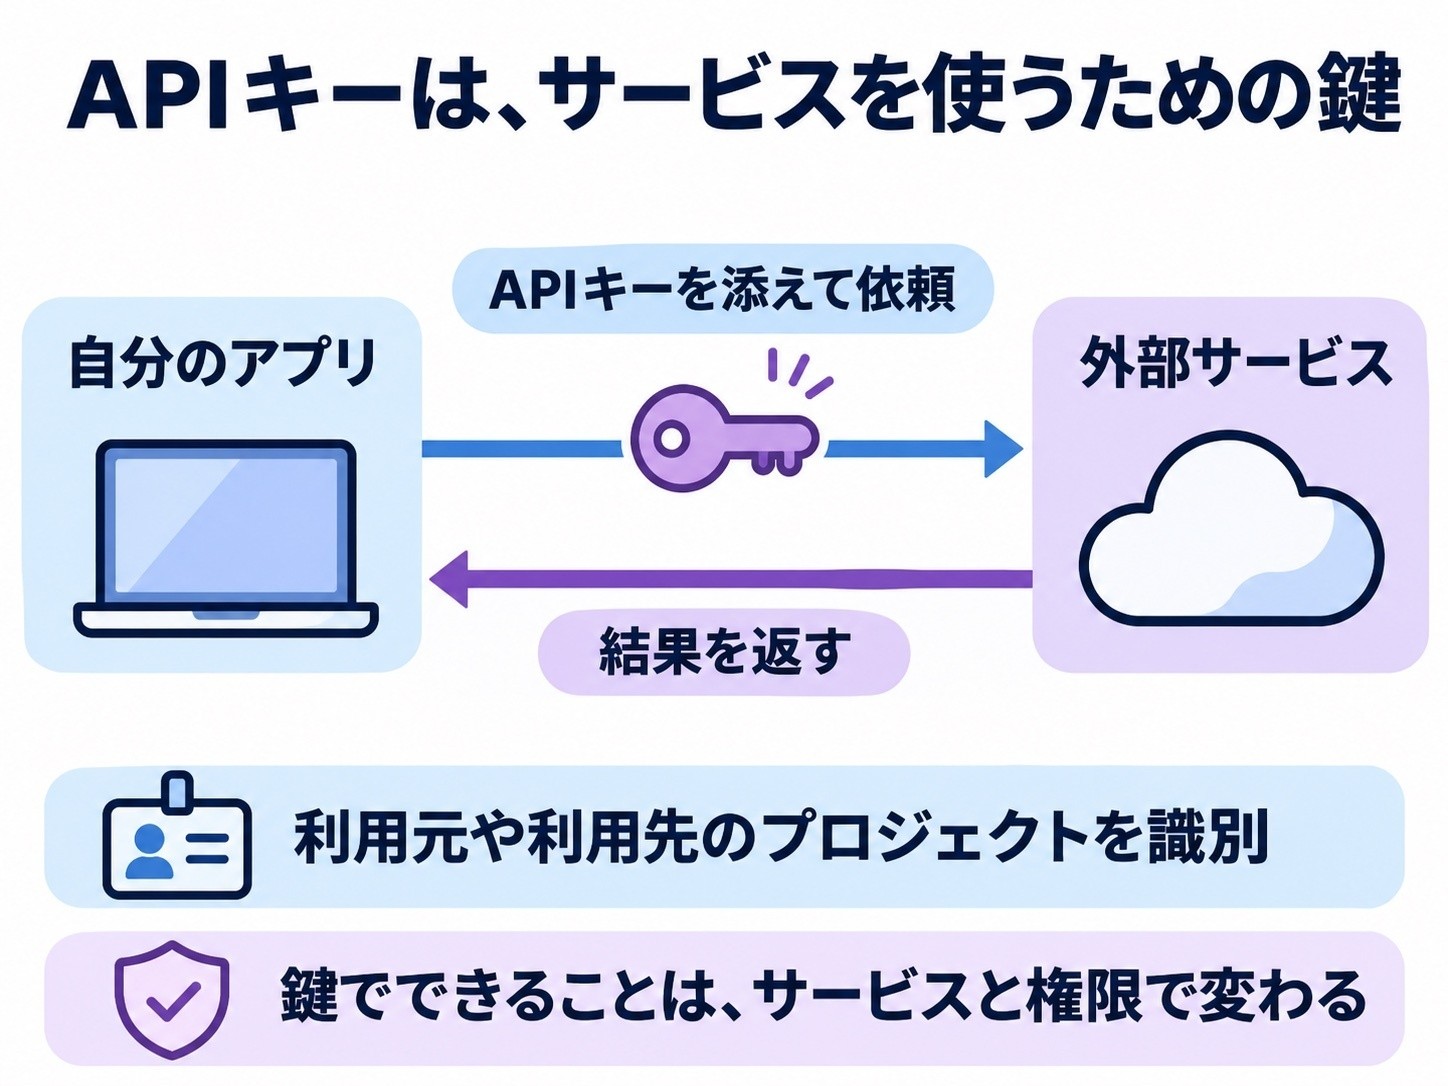
ここで大切なのは、APIキーがあれば何でもできるわけではないことです。対応するサービス、許可された操作、利用元の制限などによって、できることが変わります。
私は「仕事を頼む相手に渡す鍵」にたとえています。玄関だけ開く鍵なのか、資料室にも入れる鍵なのか。同じ鍵という言葉でも、任せる範囲は違います。
ログインのパスワードとは、どう違うのでしょうか
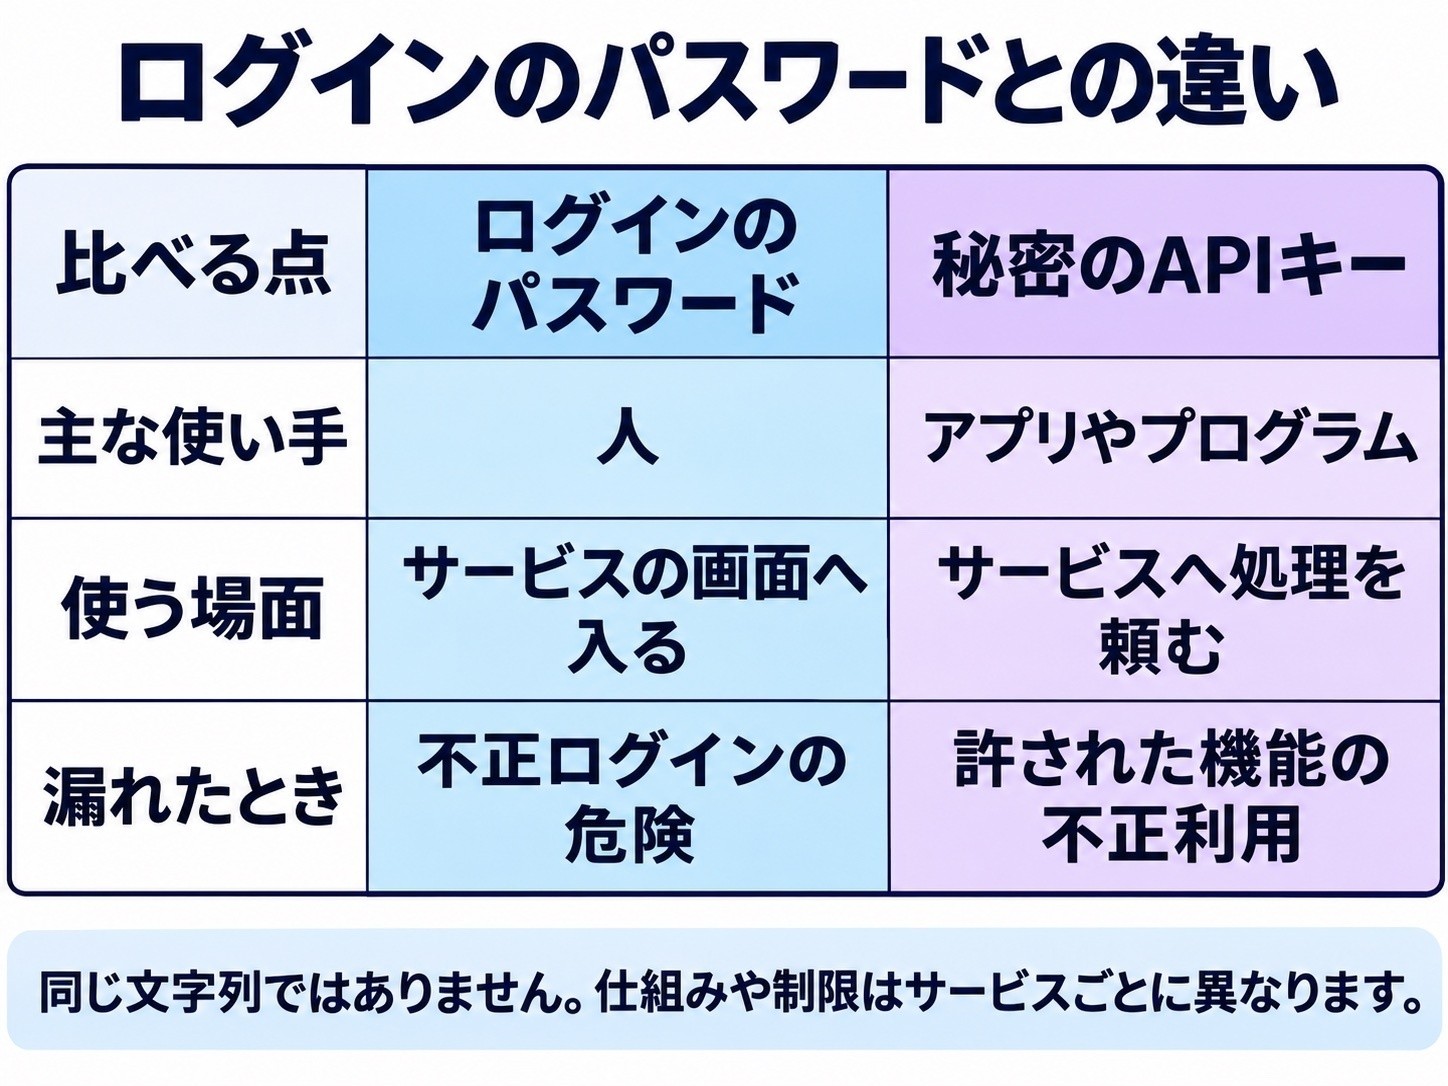
パスワードは、人がサービスの画面にログインするときによく使います。一方、APIキーは主にアプリやプログラムが処理を依頼するときに使います。
つまり、普段の画面で使うパスワードと、APIキーは別物です。「ログイン用のパスワードを教えていないから大丈夫」とは言い切れません。
ただし、APIキーという名前のものが、すべて同じ性質を持つわけでもありません。公開されることを前提に、プロジェクトの識別だけを担うものもあります。実際、Firebase向けの一定のキーは、適切な設定を前提として公開される設計です。情報を守る仕組みは別にあります。Firebaseの公式解説
この記事で特に注意を向けたいのは、AIサービスなどで、秘密として保管するよう指定されているAPIキーです。名前や見た目だけで判断せず、そのサービスがどう扱うよう求めているかを確かめる必要があります。
外に漏れると、何が起こるのでしょうか
秘密のAPIキーを第三者が手に入れると、本人の意思とは関係なく、許可された機能を利用されるおそれがあります。主に考えたいのは、次の三つです。
一つ目は、勝手にサービスを使われることです。 自分が使うための利用枠を消費され、必要な仕事に使えなくなることがあります。
二つ目は、料金への影響です。 利用量に応じて料金が発生するサービスでは、不正な利用が予期しない請求につながる可能性があります。
三つ目は、情報や操作への影響です。 鍵に読み取りや変更の権限がある場合、その範囲の情報を見られたり、変更されたりするおそれがあります。Google Cloudの管理上の注意
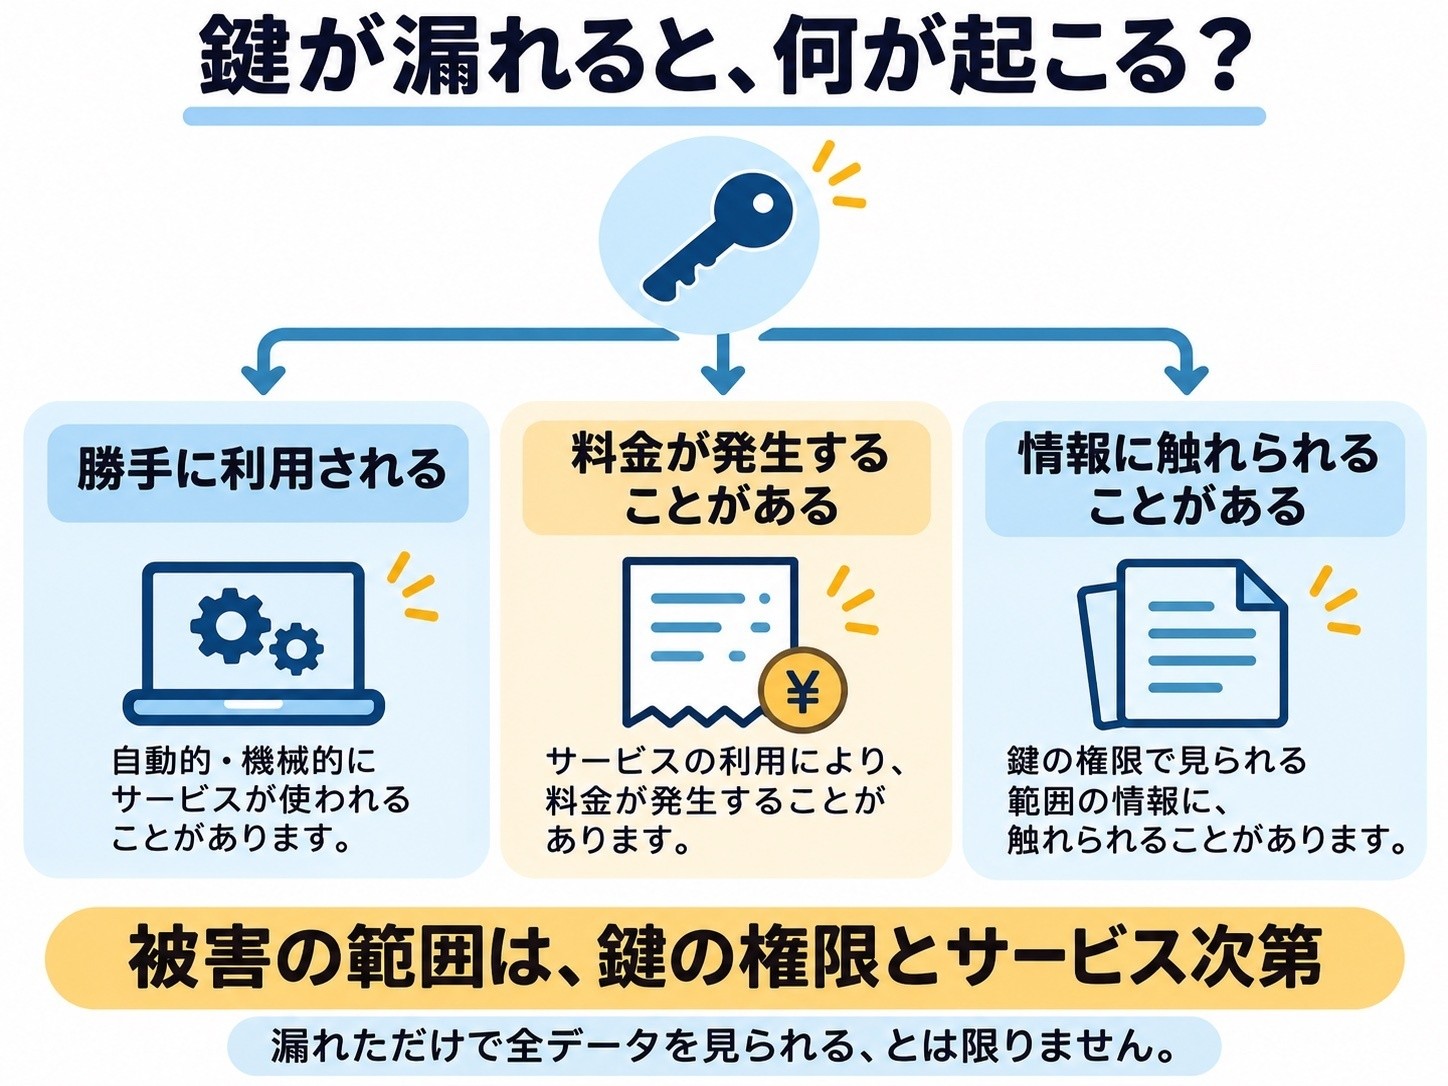
ここを「漏れたら、すべてのデータが盗まれる」と一括りにするのは正確ではありません。被害の範囲は、その鍵で何ができるかによって異なります。
だからこそ、鍵の文字列だけを見るのではなく、「どのサービスにつながっているか」「どこまで許されているか」を把握することが重要です。
「外に漏れる」は、公開サイトだけの話ではありません
分かりやすいのは、公開するプログラムに秘密のキーを書き込んでしまうケースです。しかし、渡し先は公開サイトだけではありません。
相談のために送る画面写真。作業を頼む相手とのメッセージ。動作確認の記録。AIに見せるコードや設定内容。便利に説明しようとして、必要以上の場所へ秘密の値を複製することがあります。
「この画面をそのまま送ってよいのか」と一度立ち止まることは、難しい技術がなくてもできる判断です。公開するアプリの中に秘密のキーを含めないことも、公式の安全上の注意で強調されています。OpenAIのAPIキーに関する注意
また、漏れたかもしれないとき、貼った文章や画像を削除することと、その鍵を使えなくすることは別です。既に誰かが控えていれば、元の投稿を消すだけでは利用を止められません。「見えなくしたから解決した」と考えないことが大切です。
AIに仕事を頼むことと、秘密の値を会話に貼ることを分ける
私自身、AIにAPIを使った仕事を任せる中で、鍵の保管場所と使わせ方を見直しています。
考えたいのは、AIの会話に鍵の値をそのまま貼らなくても、必要な処理を進められる設計です。保管する場所、使うことを認める人、実際に動くプログラム。それぞれの役割を分けて考えます。
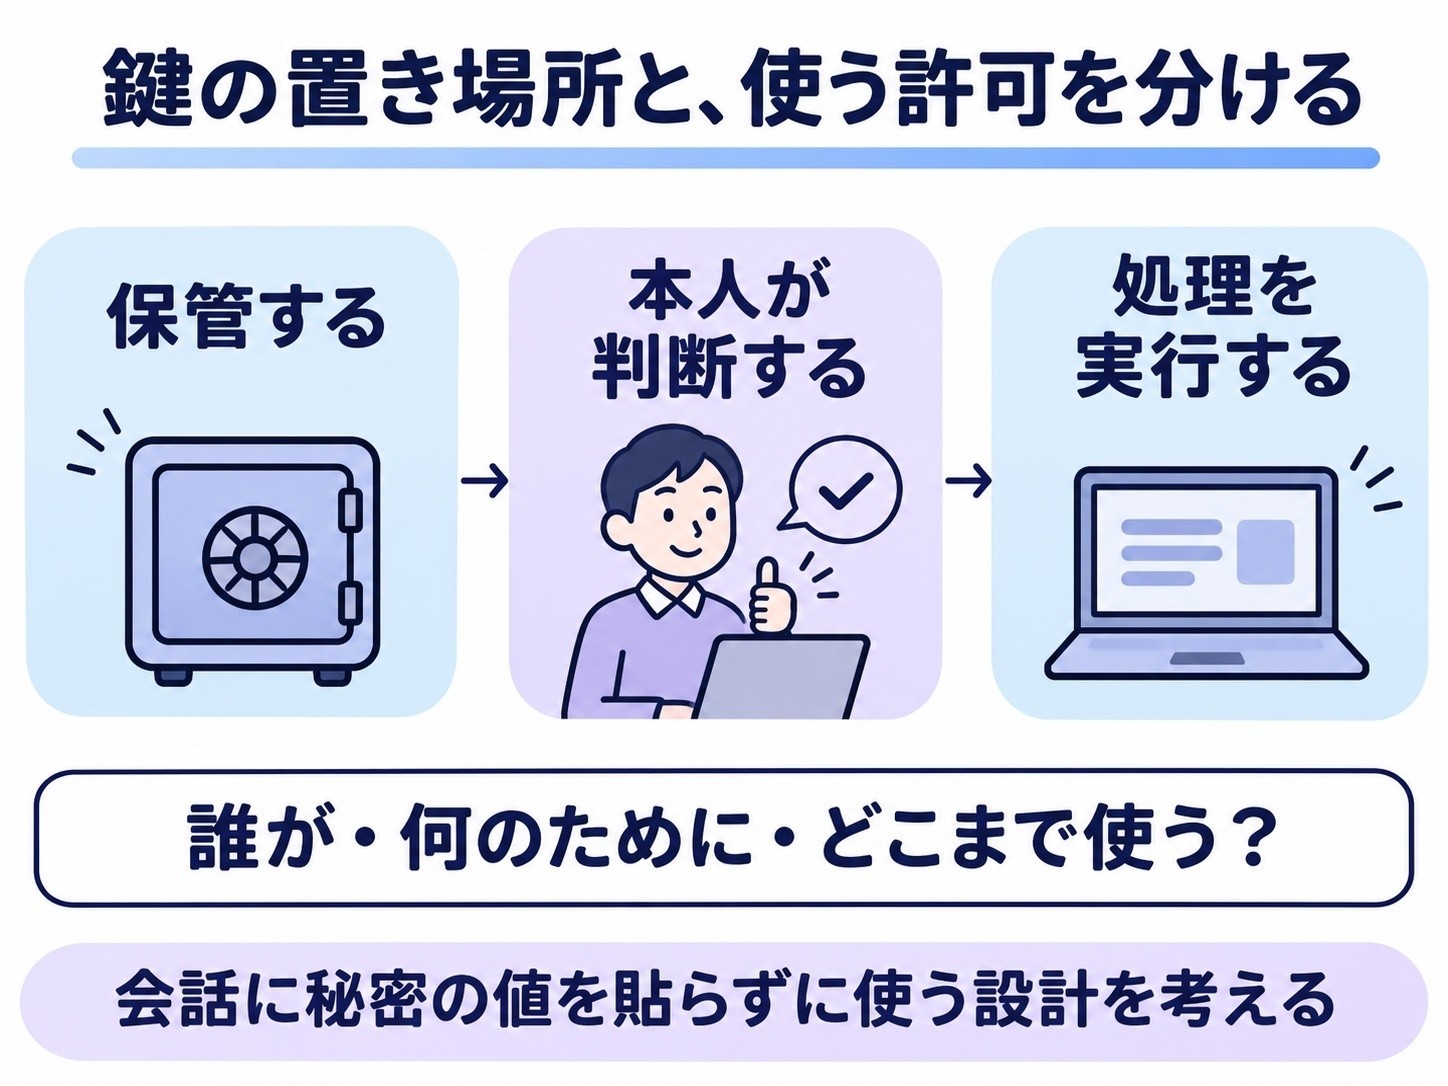
もちろん、会話に貼らなければ、それだけで完全に安全になるわけではありません。実際にサービスへ接続するプログラムは、鍵を利用します。何を実行するのか、どんな結果や記録が残るのかまで、考える必要があります。
AIに任せる仕事が増えるほど、「できるようになった」で終わらず、「何を使わせたのか」を説明できることが大切になると感じています。
便利に使うために、鍵の意味から理解しましょう
APIキーは、難しい設定画面の中だけの話ではありません。自分のサービス利用、仕事の情報、料金を、プログラムによる操作につなぐ入口になることがあります。
今お使いの鍵について、次の三つを考えてみてください。
何のサービスを使うためのものですか。
その鍵で、どこまでの操作ができますか。
誰が使うことを認め、どこに値が残っていますか。
すぐに全部答えられなくても構いません。「よく分からない文字列を貼った」で終わらず、その意味に目を向けることから始めましょう。
そこから一歩進み、AIとの会話に秘密の値を貼らずに使う仕組みを学びたい方へ、保管・本人承認・実行を分ける実践講座も準備しています。鍵の役割を理解したうえで、自分の環境ではどう扱うかを一緒に考えていきましょう。